Kamis, 29 November 2012
Pindah Blog Sob
Karna yang ini sudah jarang update....blog di arahkan ke http://hightech-generation.blogspot.com dalam 3 detik.....

Selasa, 03 Mei 2011
Menjebol Password RAR dan ZIP
Banyak request dari temen-temen, untuk dicarikan software menjebol paksa file RAR dan ZIP yang kena password (soalnya mereka pada lupa passwordnya sendiri.....cape decch..)
Akhirnya gw bru sempetin posting neh artikel (lagi gag ada kerjaan...), semoga membantu para pembaca sekalian.
Menjebol password ZIP
Utk menjebol file ZIP, pake ZIP Password Finder, ukurannya sangat kecil, 483 kb (sebelum diekstrak) bisa didownload dari sini i (Freeware)
* Ekstrak file tadi, lalu install.
* Jalankan program, lalu pilih Open dan pilih file ZIP yg terkunci.
* Setelah terpilih, pd opsi Char Type Property, saran saya pilih saja dulu Alpha (lower)(a-z), utk mencari hanya karakter lowercase, karna password jarang sekali yg terdapat karakter uppercase. Setelah itu Max Password Length cukup 6 atau 7 saja dulu. Kalau sudah klik Start. Utk menampilkan proses pencarian password, bisa klik tombol Display On.
* Prosesnya mungkin memakan waktu agak lama, silahkan tunggu saja.
* Setelah password tertebak, silakan dicoba mengekstrak file yg terkunci tadi & masukan passwordnya. Kalo password benar, maka kt akan berhasil mengekstrak file tsb!!
Menjebol password RAR
Menjebol password RAR menggunakan RAR Password Recovery, silakan download disini (Shareware)
* Ekstrak, lalu install
* Sama seperti yg tadi, Open file RARnya
* Lalu pd opsi Allowed Character pilih saja All Printable Symbol. Lalu Type of Attack pilih Brute Force (utk mencoba segala kemungkinan). Lalu utk Password Length: Minimal Length 3 & Maximal Length 6 ato 7.
* Terakhir, utk opsi Start from sebaiknya ketik abc. Klik Start.
* Tunggu prosesnya, lalu akan didapatkan password RARnya
Cara Hacker Menyusup ke dalam Website
Cara seoarang hacker menembus ataupun menyusup dan juga merusak suatu website adalah dengan menerapkan beberapa teknik sebagai berikut:
1. IP Spoofing
2. FTP Attack
3. Unix Finger Exploits
4. Flooding & Broadcasting
5. Fragmented Packet Attacks
6. E-mail Exploits
7. DNS and BIND Vulnerabilities
8. Password Attacks
9.Proxy Server Attacks
10. Remote Command Processing Attacks
11. Remote File System Attack
12. Selective Program Insertions
13. Port Scanning
14.TCP/IP Sequence Stealing, Passive Port Listening and Packet
15. HTTPD Attacks
1. IP Spoofing
IP Spoofing juga dikenal sebagai Source Address Spoofing, yaitu pemalsuan alamat IP attacker sehingga sasaran menganggap alamat IP attacker adalah alamat IP dari host di dalam network bukan dari luar network. Misalkan attacker mempunyai IP address type A 66.25.xx.xx ketika attacker melakukan serangan jenis ini maka Network yang diserang akan menganggap IP attacker adalah bagian dari Networknya misal 192.xx.xx.xx yaitu IP type C.
IP Spoofing terjadi ketika seorang attacker ‘mengakali’ packet routing untuk mengubah arah dari data atau transmisi ke tujuan yang berbeda. Packet untuk routing biasanya di transmisikan secara transparan dan jelas sehingga membuat attacker dengan mudah untuk memodifikasi asal data ataupun tujuan dari data. Teknik ini bukan hanya dipakai oleh attacker tetapi juga dipakai oleh para security profesional untuk men tracing identitas dari para attacker.
2. FTP Attack
Salah satu serangan yang dilakukan terhadap File Transfer Protocol adalah serangan buffer overflow yang diakibatkan oleh malformed command. tujuan menyerang FTP server ini rata-rata adalah untuk mendapatkan command shell ataupun untuk melakukan Denial Of Service. Serangan Denial Of Service akhirnya dapat menyebabkan seorang user atau attacker untuk mengambil resource didalam network tanpa adanya autorisasi, sedangkan command shell dapat membuat seorang attacker mendapatkan akses ke sistem server dan file-file data yang akhirnya seorang attacker bisa membuat anonymous root-acces yang mempunyai hak penuh terhadap system bahkan network yang diserang.
Tidak pernah atau jarang mengupdate versi server dan mempatchnya adalah kesalahan yang sering dilakukan oleh seorang admin dan inilah yang membuat server FTP menjadi rawan untuk dimasuki. Sebagai contoh adalah FTP server yang populer di keluarga UNIX yaitu WU-FTPD yang selalu di upgrade dua kali dalam sehari untuk memperbaiki kondisi yang mengizinkan terjadinya bufferoverflow Mengexploitasi FTP juga berguna untuk mengetahui password yang terdapat dalam sistem, FTP Bounce attack (menggunakan server ftp orang lain untuk melakukan serangan), dan mengetahui atau mensniff informasi yang berada dalam sistem.
3. Unix Finger Exploits
Pada masa awal internet, Unix OS finger utility digunakan secara efficient untuk men sharing informasi diantara pengguna. Karena permintaan informasi terhadap informasi finger ini tidak menyalahkan peraturan, kebanyakan system Administrator meninggalkan utility ini (finger) dengan keamanan yang sangat minim, bahkan tanpa kemanan sama sekali. Bagi seorang attacker utility ini sangat berharga untuk melakukan informasi tentang footprinting, termasuk nama login dan informasi contact.
Utility ini juga menyediakan keterangan yang sangat baik tentang aktivitas user didalam sistem, berapa lama user berada dalam sistem dan seberapa jauh user merawat sistem. Informasi yang dihasilkan dari finger ini dapat meminimalisasi usaha cracker dalam menembus sebuah sistem. Keterangan pribadi tentang user yang dimunculkan oleh finger daemon ini sudah cukup bagi seorang atacker untuk melakukan social engineering dengan menggunakan social skillnya untuk memanfaatkan user agar ‘memberitahu’ password dan kode akses terhadap system.
4. Flooding & Broadcasting
Seorang attacker bisa menguarangi kecepatan network dan host-host yang berada di dalamnya secara significant dengan cara terus melakukan request/permintaan terhadap suatu informasi dari sever yang bisa menangani serangan classic Denial Of Service(Dos), mengirim request ke satu port secara berlebihan dinamakan flooding, kadang hal ini juga disebut spraying. Ketika permintaan flood ini dikirim ke semua station yang berada dalam network serangan ini dinamakn broadcasting. Tujuan dari kedua serangan ini adalah sama yaitu membuat network resource yang menyediakan informasi menjadi lemah dan akhirnya menyerah.
Serangan dengan cara Flooding bergantung kepada dua faktor yaitu: ukuran dan/atau volume (size and/or volume). Seorang attacker dapat menyebabkan Denial Of Service dengan cara melempar file berkapasitas besar atau volume yang besar dari paket yang kecil kepada sebuah system. Dalam keadaan seperti itu network server akan menghadapi kemacetan: terlalu banyak informasi yang diminta dan tidak cukup power untuk mendorong data agar berjalan. Pada dasarnya paket yang besar membutuhkan kapasitas proses yang besar pula, tetapi secara tidak normal paket yang kecil dan sama dalam volume yang besar akan menghabiskan resource secara percuma, dan mengakibatkan kemacetan.
5. Fragmented Packet Attacks
Data-data internet yang di transmisikan melalui TCP/IP bisa dibagi lagi ke dalam paket-paket yang hanya mengandung paket pertama yang isinya berupa informasi bagian utama( kepala) dari TCP. Beberapa firewall akan mengizinkan untuk memroses bagian dari paket-paket yang tidak mengandung informasi alamat asal pada paket pertamanya, hal ini akan mengakibatkan beberapa type system menjadi crash. Contohnya, server NT akan menjadi crash jika paket-paket yang dipecah(fragmented packet) cukup untuk menulis ulang informasi paket pertama dari suatu protokol.
6. E-mail Exploits
Peng-exploitasian e-mail terjadi dalam lima bentuk yaitu: mail floods, manipulasi perintah (command manipulation), serangan tingkat transportasi(transport level attack), memasukkan berbagai macam kode (malicious code inserting) dan social engineering(memanfaatkan sosialisasi secara fisik). Penyerangan email bisa membuat system menjadi crash, membuka dan menulis ulang bahkan mengeksekusi file-file aplikasi atau juga membuat akses ke fungsi fungsi perintah (command function).
7. DNS and BIND Vulnerabilities
Berita baru-baru ini tentang kerawanan (vulnerabilities) tentang aplikasi Barkeley Internet Name Domain (BIND) dalam berbagai versi mengilustrasikan kerapuhan dari Domain Name System (DNS), yaitu krisis yang diarahkan pada operasi dasar dari Internet (basic internet operation).
8. Password Attacks
Password merupakan sesuatu yang umum jika kita bicara tentang kemanan. Kadang seorang user tidak perduli dengan nomor pin yang mereka miliki, seperti bertransaksi online di warnet, bahkan bertransaksi online dirumah pun sangat berbahaya jika tidak dilengkapi dengan software security seperti SSL dan PGP. Password adalah salah satu prosedur kemanan yang sangat sulit untuk diserang, seorang attacker mungkin saja mempunyai banyak tools (secara teknik maupun dalam kehidupan sosial) hanya untuk membuka sesuatu yang dilindungi oleh password.
Ketika seorang attacker berhasil mendapatkan password yang dimiliki oleh seorang user, maka ia akan mempunyai kekuasaan yang sama dengan user tersebut. Melatih karyawan/user agar tetap waspada dalam menjaga passwordnya dari social engineering setidaknya dapat meminimalisir risiko, selain berjaga-jaga dari praktek social enginering organisasi pun harus mewaspadai hal ini dengan cara teknikal. Kebanyakan serangan yang dilakukan terhadap password adalah menebak (guessing), brute force, cracking dan sniffing.
9.Proxy Server Attacks
Salah satu fungsi Proxy server adalah untuk mempercepat waktu response dengan cara menyatukan proses dari beberapa host dalam suatu trusted network. Dalam kebanyakan kasus, tiap host mempunyai kekuasan untuk membaca dan menulis (read/write) yang berarti apa yang bisa saya lakukan dalam sistem saya akan bisa juga saya lakukan dalam system anda dan sebaliknya.
10. Remote Command Processing Attacks
Trusted Relationship antara dua atau lebih host menyediakan fasilitas pertukaran informasi dan resource sharing. Sama halnya dengan proxy server, trusted relationship memberikan kepada semua anggota network kekuasaan akses yang sama di satu dan lain system (dalam network).
Attacker akan menyerang server yang merupakan anggota dari trusted system. Sama seperti kerawanan pada proxy server, ketika akses diterima, seorang attacker akan mempunyai kemampuan mengeksekusi perintah dan mengkases data yang tersedia bagi user lainnya.
11. Remote File System Attack
Protocol-protokol untuk tranportasi data –tulang punggung dari internet— adalah tingkat TCP (TCPLevel) yang mempunyai kemampuan dengan mekanisme untuk baca/tulis (read/write) Antara network dan host. Attacker bisa dengan mudah mendapatkan jejak informasi dari mekanisme ini untuk mendapatkan akses ke direktori file.
12. Selective Program Insertions
Selective Program Insertions adalah serangan yang dilakukan ketika attacker menaruh program-program penghancur, seperti virus, worm dan trojan (mungkin istilah ini sudah anda kenal dengan baik ?) pada system sasaran. Program-program penghancur ini sering juga disebut malware. Program-program ini mempunyai kemampuan untuk merusak system, pemusnahan file, pencurian password sampai dengan membuka backdoor.
13. Port Scanning
Melalui port scanning seorang attacker bisa melihat fungsi dan cara bertahan sebuah system dari berbagai macam port. Seorang atacker bisa mendapatkan akses kedalam sistem melalui port yang tidak dilindungi. Sebaia contoh, scaning bisa digunakan untuk menentukan dimana default SNMP string di buka untuk publik, yang artinya informasi bisa di extract untuk digunakan dalam remote command attack.
14.TCP/IP Sequence Stealing, Passive Port Listening and Packet
Interception TCP/IP Sequence Stealing, Passive Port Listening dan Packet Interception berjalan untuk mengumpulkan informasi yang sensitif untuk mengkases network. Tidak seperti serangan aktif maupun brute-force, serangan yang menggunakan metoda ini mempunyai lebih banyak kualitas stealth-like.
15. HTTPD Attacks
Kerawanan yang terdapat dalam HTTPD ataupun webserver ada lima macam: buffer overflows, httpd bypasses, cross scripting, web code vulnerabilities, dan URL floods.
HTTPD Buffer Overflow bisa terjadi karena attacker menambahkan errors pada port yang digunakan untuk web traffic dengan cara memasukan banyak carackter dan string untuk menemukan tempat overflow yang sesuai. Ketika tempat untuk overflow ditemukan, seorang attacker akan memasukkan string yang akan menjadi perintah yang dapat dieksekusi. Bufer-overflow dapat memberikan attacker akses ke command prompt.
Teknik2 itu lah yang biasanya dipakai oleh para hacker untuk masuk dalam sebuah website lalu meremote.nya sesuai yang diinginkan.
Sekilas pengetahuan kita tentang hacking...
Semoga bermanfaat untuk kita semua...Aminn.... :)
Minggu, 06 Maret 2011
Bobol Deepfreeze ?? Hajar blehhh~
Nih satu lagi trik buat ng.bobol deepfreeze di net / lab komputer kampus kalian...hahaha...:evil:
Pasti kalian sebel klo komputer rumah / laptop / lab kampus di kasih deepfreeze...coz udah asik2 dpt file donlod.an banyak, kita.nya lupa mindahin ke Flashdisk / Usb abis komp shutdown...ilank deh file donlod.an kita tadi yang tersimpan di komputer / laptop memakai deepfreeze.
Di sisi lain tools ini juga saat berguna dikala OP net / kita sendiri lupa sama password deepfreeze kita (masih muda kog udah pikun?? minum cere***vit) :melet: numpang iklan dkit xD
gag pake lama gan!!...(kek pesen makan aja...)
Source: group FB saia sendiri... :D
Join ya...klik di sini menuju TKP
atau mungkin kalian dengan cara agak sedikit ribet [menurut saya] kalian bisa baca2 artikel nya di sini
Smoga bermanfaat ^^
Tapi jangan usil yah!!!
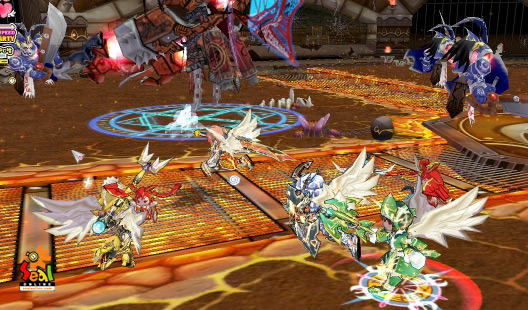
Nostalgila sama Seal Online?? Yukzz...
Kali ini mengapa saya awali dengan memposting sebuah game yang cukup lumayan eksis di dunia gamers...."Seal Online", coz saya sendiri sekarang sedang ketagihan sama game ini...tapi jangan salah...kali ini saya bermain Seal Online, dimana official milik US alias Amrik...so, gag seperti yang kalian mainkan di Seal Online Indo yang penuh dengan cheat dan imbalance financial...
Tak berlama2 berikut Screen shot nya....
Narsis dulu bro... :p
Untuk para Nuebie / pemula di Seal ini...harap di ingat ini bukan Seal Indo..so, bicara sama orang pakai bahasa international [English] walaupun...
hampir 90% pemain seal online ini adalah orang Indo...LOLz
Tak usah berlama2 neh link download nya :
- http://sealonline.dontblynk.com/download/download.html [di sini banyak pilihan server file nya...pilih yang kalian sukai berdasar region klo ingin koneksi cepat]
- Registrasi / Daftar baru di sini
Yukz ramein Seal Online Eternal Destiny ini...(^^)v
Graduate[Apostle]Lambretta
-Android Guild-
I'm Back...Let's share Let's learn (^^,)
Setelah sekian lama vacum dari dunia blog...saia owner blog ini akan kembali membagi bagikan informasi-informasi menarik seputar dunia iT dan internet...
Semoga info yang saya bagikan dapat berguna bagi kita semua.
Amen.
Minggu, 03 Januari 2010
Romeo Hod Dancer(RHD) 2.4

Program will not work if you rename this file [Romeo Hot Dance.exe]
Program will not work if you play Audition with Window mode !
Run Romeo Hot Dance.exe, wait for installed
Click button Setup, find folder Audition and select file Audition.exe
Enter Id and Password, click button Login.
When login to server successfully, functions will enabed, check the function you want use!
Click button Start Auto, start Audition game, use HotKey to On/Off functions.
F3: Auto F1 (auto Ready/Start) + Auto F2 (Fix Camera) + Auto Start Del Mode - Press F3 again to Off
F4: Auto Space, Press key + and - (Numpad) to coordinates - Press F4 again to Off
F5: Auto Beat Up 4k and 6k (not work with Del mode)
F6: Auto Beat Up 6k with Del(Enter) mode
F7: Auto Beat Rush, down CapsLock key for Auto Ctrl (auto combo), up Capslock key to end Auto Combo
F8: Auto BBoy
F9: Auto Couple
F10 : Auto Cherco - Dinamic - Free Style - Crazy 4k + 8k + crazy 9/9k
F11: On/Off Function Hack Perfect (close function)
F12: Off for Auto Auto Cherco - Dinamic - Free Style - Crazy, Auto BBoy, Auto Couple, Auto BeatUp, Auto Beat Rush
ESC: Delete chat content
Free Account:
dancer01 -> dancer150
Password: 111
(Free account will disconnect affter 30 minute)
How to use for ayodance :
create new folder in your ayodance folder . (Buat Folder baru di dalam Ayodance folder)
Folder name : [appdatafolder]
Next,create fake VERSION.CFG .
U know fake ? (Fake = palsu)
Like this ,make new text document.txt on your desktop. (Buat text document.txt pd desktop)
Then rename to VERSION.CFG . (Ganti nama menjadi VERSION.CFG)
After that,copy paste VERSION.CFG into [appdatafolder] (copy ke folder appdatafolder)
Done ^^
Then find path of your ayodance and finally login
next week free use for RomeoHotDance just for 30 minutes per day!
1 vip account = 5$ !
For the payment I'll tell u soon ^__^
Read More..
Rabu, 23 Desember 2009
Tools Menghilangkan AntiVirus Palsu

Google Pasang Kabel Bawah Laut Lewati Indonesia Hingga Jepang
Google bersama sebuah konsorsium termasuk perusahaan telekomunikasi Jepang KDDI mengumumkan akan menarik kabel fiber optik bawah laut baru.
Biaya $400 juta, dengan kapasitas kabel sampai 17 Tbps. Bahkan kabel dapat di upgrade menjadi 32 Tbps. Kabel tersebut akan digelar ke Asia Tenggara Jepang dan akan online tahun 2012.
Perusahaan lain yang terlibat seperti Globe Telecom dan unit Bharti Airtel serta Reliance Communication.
Panjang kabel mencapai 5150 mil, menghubungkan Singapura, Hongkong, Indonesia, Philippine dan jepang.
Kecepatan kabel FO dari Google lebih cepat dibandingkan kabel Trans Pacific yang menghubungkan daratan China dan Taiwan yang langsung menghubungkan ke jaringan backbone di Amerika. Kabel FO dari Google dan konsorsium tersebut nantinya dapat membantu koneksi internet di Asia yang terkenal lambat.
Menjalankan OS Google di USB
OS Chrome belum secara resmi dirilis, tetapi OS Chrome sudah disebar dan dicoba. Konon untuk fitur aplikasi dan komputer kecil. Chrome OS lebih ringan dibanding OS Windows
Tertarik mencoba mengunakan Chrome OS via USB, caranya cari file chromiumos.img banyak beredari di jaringan Bitorrent. Atau berita sebelumnya melalui Hexxeh's Website download di tracker Bitorrent here1 dan here2
Source: ketok.com

Mulai 2010 Kartu Kredit Menggunakan Chip
"Semua akan berteknologi chip", kata Aribowo, Selasa (22/12/2009) di kantornya, Gedung BI.
Teknologi chip ini, kata Aribowo, membuat kebiasaan lama menggesek kartu kredit akan hilang. Sebab, dengan teknologi chip, kartu kredit harus dimasukkan sedemikian rupa pada mesin khusus pembaca identitas chip bernama electronic data capture (EDC).
Menurut Aribowo, salah satu tujuan penerapan kartu kredit berteknologi chip adalah mencegah perusakan dan pemalsuan kartu alias fraud. "Teknologi ini bisa mengurangi terjadinya fraud transaksi pada kartu kredit," ujarnya.
Sebelumnya, Ketua Asosiasi Kartu Kredit Indonesia (AKKI) Muhammad Helmi berpendapat, masyarakat akan menyambut gembira inovasi ini. "Pada akhirnya nanti, tidak ada lagi fraud transaksi kartu kredit", katanya.
Namun, Helmi menambahkan, fraud aplikasi masih akan menjadi pekerjaan rumah BI dan penerbit kartu kredit. Salah satu penyebabnya adalah pemalsuan identitas. "Solusinya adalah penguatan pada database dan peningkatan sistem di mana KTP tak lagi bisa dipalsukan atau kepemilikan lebih dari satu KTP," imbuh Helmi.
(Kompas)
Percepat Firefox Anda
1. Aktifkan Pipelining
Biasanya browser bekerja dengan mengirimkan permintaan kepada server dan menunggu respon sebelum melanjutkan proses. Pipelining adalah sebuah teknik lebih agresif yang memungkinkan browser untuk mengirimkan beberapa permintaan sekaligus sebelum menerima respon apapun untuk mengurangi waktu yang dibutuhkan untuk mengunduh isi halaman. Untuk mengaktifkan fungsi ini ketik "about:config" pada kotak alamat, klik-ganda pada "network.http.pipelining" dan "network.http.proxy.pipelining" agar nilainya berubah menjadi "true" kemudian klik-ganda pada "network.http.pipelining.maxrequest" dan jadikan nilainya "8".
Perlu diingat bahwa beberapa server tidak melayani pipelining. Jadi, ada kemungkinan kalau pengaturan ini justru memperburuk kinerja. Atur kembali semuanya seperti pengaturan awal jika memang terjadi masalah.
2. Render dengan Cepat
Situs yang besar dan rumit bisa memakan waktu untuk diunduh. Firefox tidak ingin membuat Anda menunggu, jadi dengan pengaturan standar Firefox akan langsung menampilkan apa yang ia terima setiap 0,12 detik. Walaupun hal ini membuat browser terkesan lebih cepat, rendering ulang yang dilakukan terus menerus meningkatkan waktu total yang dibutuhkan untuk menampilkan halaman, kita dapat mengurangi jumlah rendering ulang untuk meningkatkan kinerja.
Ketik "about:config" dan tekan [ENTER], kemudian klik kanan pada tampilan utama dan kemudian pilih "New > Integer". Ketik "content.notify.interval" sebagai nama preferensi Anda, klik "ok", masukkan "500000" (500 ribu) dan klik "ok" kembali.
Klik kanan lagi pada tampilandan pilih "New > Boolean". Kali ini buat nilai disebut "content.notify.ontimer" dan atur menjadi "True" untuk menyelesaikan tugas Anda.
3. Loading Lebih Cepat
Jika Anda tidak menggerakkan tetikus atau menyentuh keyboard selama 0,75 detik, Firefox akan masuk ke dalam mode "low frequency interrupt" yang artinya interface-nya menjadi kurang responsif tetapi bisa me-load halaman lebih cepat.
Ketik "about:config" dan tekan [ENTER], klik kanan pada tampilan dan pilih "New > Integer". Ketik "content.switch.threshold", klik "ok", masukkan "250000" (250rb) dan klik "ok" untuk menyelesaikan.
4. Tidak Ada Interupsi
Anda bisa melakukan langkah lebih jauh dengan memberitahu Firefox untuk sama sekali mengabaikan user interface events sampai halaman selesai diunduh. Memang cara ini agak ekstrim karena Firefox bisa menjadi tidak responsif selama beberapa waktu, tetapi tidak ada salahnya untuk dicoba apakah efeknya positif untuk Anda.
Ketik "about:config", tekan [ENTER] dan klik kanan, pilih "New > Boolean". Ketik "content.interrupt.parsing", klik "ok", atur nilainya menjadi "False" dan klik "ok".
5. Blokir Flash
Animasi flash yang mengganggu terdapat di mana-mana, muncul menimpa isi halaman situs yang ingin Anda baca atau lihat dan memperlambat browsing. Untungnya ada solusi yang sangat mudah. Instalasikan ekstensi "Flashblock" (flashblock.mozdev.org) dan ia akan memblokir semua pernak-pernik Flash ketika loading agar situs ditampilkan lebih cepat. Jika Anda menemukan tampilan Flash ingin Anda lihat cukup klik pada tempatnya untuk mengunduh dan melihat tampilannya dengan normal.
6. Tingkatkan Ukuran Cache
Ketika berselancar Firefox akan menyimpan gambar dan skrip pada memory cache lokal di mana Anda bisa mempercepat pengambilan data jika mengunjungi situs yang sama kembali. Jika Anda memiliki RAM yang besar (2GB atau lebih), biarkan Firefox berjalan lebih lama sehingga mengunjungi kembali halaman-halaman situs akan lebih cepat, terutama dengan cache yang besar.
Ketik "about:config" dan tekan [ENTER], kemudian klik kanan dan pilih "New > Integer". Ketik "browser.cache.memory.capacity", klik "ok", masukkan "65536" dan klik "ok", kemudian "restart" browser untuk mendapatkan cache yang baru dan lebih besar.
7. Aktifkan TraceMonkey
TraceMonkey adalah engine Javascript baru dari Mozilla yang super cepat, dalam beberapa benchmark bahkan mencetak nilai 40x lebih besar dibandingkan versi saat ini. Tracemonkey mungkin saat ini memang dalam tahap pengembangan dan masih sedikit buggy, tetapi jika Anda berkeberatan menggunakan perangkat lunak dalam tahap pengembangan, dapatkan nightly build terbaru dari (ftp://ftp.mozilla.org/pub/firefox/nightly/latest-trunk/). Versi beta pertama Firefox 3.1 juga dijadwalkan untuk dikeluarkan bulan ini juga.
Ketik "about:config" pada kotak alamat dan tekan [ENTER]. Ketik "JIT" pada kotak filter, lalu klik ganda "javascript.options.jit.chrome" dan "javascript.options.jit.content" untuk mengubah nilainya menjadi "true". Selamat!, kini Anda telah menggunakan engine Javascript mutakhir Firefox.
8. Kompres Data
Jika Anda memiliki koneksi internet lambat, mungkin Anda merasa bahwa Firefox tidak berkinerja baik. Itu tidak sepenuhnya benar! Instalasikan toonel.net dan aplikasi Java ini akan mengambil alih trafik internet Anda melalui server-nya sendiri. Semua data yang melalui server Toonel lalu dikompres sehingga data yang perlu diunduh browser lebih sedikit.
Bahkan, Toonel juga bisa mengompres gamar JPEG, tetapi tentunya berdampak pada penurunan kualitas gambar. Tips ini berguna untuk memangkas jumlah data yang dikirimkan, bermanfaat jika memiliki akun internet yang terbatas per bulan atau saat menggunakan koneksi internet yang lambat seperti GPRS.
Untuk sumber artikel:Udaramaya.com
Selasa, 08 Desember 2009
Cara Hack Facebook
Hack facebook yang paling mudah dengan cara Fake Login…yaitu:
Facebook Bajakan.
PERTAMA, Download script Jampi Jampi Buat Fake Login
atau bisa juga di sini
KEDUA : Kamu extract semua file yang ada didalamnya… trus kamu upload ke layanan hosting file, kalau bingung coba kamu daftar (Sign Up) sini dulu http://www.700megs.com/.
Kalau sudah terus tinggal Upload semua file Jampi Jampi Buat Fake Login tadi ke tempat hostingan kamu..masuk di File Manager.
Terdapat 2 file tersebut yaitu :
- Index.html
- write.php
PENTING
Pada file index.html, edit pada bagian alamat hosting
caranya:
Rename/ganti format file Index.html menjadi Index.txt…
kemudian anda tekan CTRL+F lalu cari tulisan http://hostinganlo.com/logs.php
Ganti tulisan http://hostinganlo.com dengan alamat tempat anda menghosting direktori “facebook”. misalkan menjadi : http://aldrik.fileave.com/logs.php
bila sudah jangan lupa untuk menyimpan.
Setelah itu file index.txt tadi di rename/ganti format lagi menjadi index.html kemudian di upload… !!
KETIGA: Bila sudah kamu upload semua file tadi, sekarang tinggal kamu coba dengan cara klik file Index.html.
KEEMPAT: Setelah beres langkah diatas, sekarang kamu cari korban … (banyak yang gagal nee…tapi sekarang dijamin ndak lagi) Caranya… kamu harus suruh orang lain atau kamu sendirilah… log-in ke facebook dengan jampi jampi yang telah kamu buat tadi….
Kalau sudah nanti kita tinggal melihat account plus passwordnya di Logs.txt
Untuk mengoptimalkannya coba pakai redirect URL, untuk lebih jelasnya baca di siniRead More..
Gboard Keyboard Unik untuk Gmail
Gboard, sebuah mini keyboard yang khusus digunakan untuk layanan Google Mail, kini telah hadir, dengan shortcut keyboard, walaupun agak sulit ketika harus menggunakannya pada awalnya. Keyboard Gboard tersebut hadir sejak Jumat (4/12) kemarin dengan harga kisaran $19.99. Gboard tersebut memiliki 19 tombol berwana yang diletakkan dalam keyboard ukuran standard numeric pad. Fitur yang ada termasuk mulai melakukan pengiriman pesan, pencarian, dan melompat antara thread meesage. User juga dapat mengetik apapun seperti layaknya tombol keyboard biasa. Device Gboard Kelebihan hardware Gboard Gmail : Kekurangan :
Download Point Blank Client
1. Periksa kebutuhan sistem PC kamu
Sebelum melakukan proses instalasi dan menjalankan game Point Blank Online (PB), pastikan spesifikasi komputer kamu sesuai dengan kebutuhan sistem minimumnya.
2. Install DirectX dan update driver Graphic kamu dengan yang terbaru
Install DirectX9.0c atau versi yang lebih tinggi dan driver video card dengan yang versi terbaru ke dalam PC kamu, dan kemudian install klien game seperti di bawah ini:
3. Install klien gamenya
1) Akan tampak tampilan seperti di bawah ini.

2) Klik “Installation” untuk melanjutkan instalasi, dan proses loading akan berjalan, setelah itu klik “Lanjut”.


3) Silahkan baca End User License Agreement dengan seksama, dan kemudian klik "Saya Setuju" untuk menerima perjanjian.
4) Pilih komponen yang akan diinstall, setelah itu klik "Browse..." untuk memilih folder yang ingin kamu install programnya, kemudian klik "Instal" untuk memulai instalasi.


5) Silahkan tunggu sampe setup instalasi PB pada komputer kamu kelar.

6) Selamat! kamu telah menginstal PB dengan sukses. Klik "Tutup" untuk menyelesaikan instalasi.

7) Tombol pintas PB pun akan dibuat secara otomatis di desktop kamu.

Download Here!!
Versi 20090515 Size : 465 MB
Mirror ke Game QQ
Full Patch 20091215 Size : 48.8 MB


Senin, 07 Desember 2009
Bocoran OS BB 9700 5.0.0.405

Catatan:
Karena ini masih merupakan bocoran OS, kami tidak bertanggung jawab atas kehilangan dan kerusakan data selama Anda melakukan upgrade ke OS ini, lakukan Backup data terlebih dahulu sebelum melakukan upgrade.
Download via Hotfile
Read More..
Minggu, 06 Desember 2009
Billing Explorer Hack
 Bagi yang suka main paketan pake Billing explorer,
kadang kan suka pas main nanggung gitu ntar komputernya off/restart pas time nya abis..
nah ini dia ada trik usil baru buat unlimited time paket billing explorer
Jadi, gini lho skemanya:
Misal paket 2 jam, pasti komputer akan off ketika 2jam 1 menit
Nah setelah sedikit utak utik, tanpa disadari billing kamu akan terus berjalan sampe waktu yg tidak tentu unutk dihentikan.
TApi biaya dalam billing kamu nggak nambah..
misal paket 2jam 5000, walaupun kamu pake sampe 25jam pun tetep 5000 (kalo ga ketauan)
Sebetulnya ini adalah trik simpel, yaitu menonaktifkan fungsi restart pada komputer dengan melalui software "HideToolz"
Download Hide Tools disini
Download hack billing explorer
Cara Pemakaian:
2. Klik Option (ada di pojok kanan atas HideTools)
3. Beri Tanda centang pada "Reboot Protection")
4. OK
Nice Dancer 2.3
dancer001 => dancer050
Pass : 111
Links -----------------------------
Download
Source: atgamez.com/forum

Cheat Restaurant City (Facebook)

Restaurant City adalah game baru yang dikeluarkan oleh PlayFish yang juga merupakan pengembang Pet Society, salah satu game yang cukup populer di FaceBook.
Tujuan utama dari Restaurant City adalah membangun sebuah restoran yang mewah, anda akan mendapatkan bahan masakan setiap harinya dan setiap hari pula anda akan mendapatkan quiz yang berhadiah bahan masakan, uniknya adalah game ini tetap berjalan meskipun anda sudah logout . Jadi kalau mau logout jangan lupa anda menaruh barang didepan pintu (biar pengunjung ga bisa masuk ) sama me-rest-kan pegawai anda.
Nah, yang akan saya post disini bukan bagaimana cara main Restaurant City, tetapi bagaimana cara untuk nge-cheats (cara licik) . Sebelum menjalankan cheats, anda harus sudah mempunyai (bagi yang belum punya dapat mendownload lewat link dibawah ini) :
1. Cheat Engine
2. Restaurant City Tools
3. Adobe Flash Player 10
Tutorial:
1. jalankan restaurant city ,, cheat engine dan rcTools
2. pada tab cheat engine ,, pilih program yang akan di cheat atau gampangnya ,, saya buka restaurant city menggunakan mozilla maka dari itu saya pilih mozilla ... seperti yg di vidieo ...
3. lalu copy kan hot key satu persatu ke cheat engine ,, jangan lupa di set up yaitu [value types : 8 bytes]+[hex]+[also scan read only memory]
- Setelah instal adobe flash player 10, buka Firefox. Masuk restaurant city
- langsung menuju cheat engine 5.5, open process, pilih firefox.
- centang also scan read-only memory & hex
- scan type 8 bytes
silahkan scan kode ini :
C45D89C33B28408B
nanti dapet 1 adress, di add. Valuenya diganti 0, trus freeze. Dijamin Stamina gak abis2
Cheat ini bisa untuk :
1. mempercepat kenaikan jumlah coin dan point
2. menambah rubbish dalam ruangan
3. mengurangi dan mendisable point
Kamis, 03 Desember 2009
Daftar Kode Bank (3 digit)
Untuk dapat mentrasfer uang di Paypal ke Account bank kita, salah satu syaratnya adalah dengan menyebutkan kode bank. Berikut daftar kode bank di Indonesia yang semuanya sebanyak tiga digit/angka. Karena Paypal meminta kode sebanyak tujuh digit, maka empat digit /angka berikutnya adalah kode kantor cabang. Untuk itu silahkan menanyakan pada kantor bank tempat Anda mendaftar. Kode-kode bank ini juga diperlukan untuk transfer antarbank via kartu ATM.
Berikut sebagian bank besar beserta kode bank.nya:
1. Bank Central Asia (BCA) : 014
2. Bank Mandiri : 008
3. BNI : 009
4. BRI : 002
5. Bank Danamon : 011
6. Bank Permata : 013
7. Bank Mega : 426
8. BII : 016
9. Bank Bukopin : 441
10. Bank Niaga : 022
11. Bank Lippo : 026
12. Bank Syariah Mandiri : 451
13. Bank Bumiputera : 485
14. Bank Mayapada : 097
15. Bank Bumi Arta : 076
16. Bank Muamalat : 147
Perhatian:
Khusus untuk BANK BCA, kode cabang biasanya adalah empat angka pertama dari nomor rekening bank Anda. Contoh, umpama nomor account BCA anda 0123xxxxx, maka yang perlu diisi di formulir Paypal adalah 014 (kode bank bca) + 0123 (kode cabang bank bca);
jadi -> 0140123.
Sisanya download di sini